Faux conseiller bancaire et phishing : que faire dans les premières heures
Un appel du « service anti-fraude » de votre banque, un SMS qui annonce un paiement suspect, un e-mail qui réclame une confirmation : le scénario est presque toujours le même, et les premières heures décident de ce qui pourra encore être bloqué.
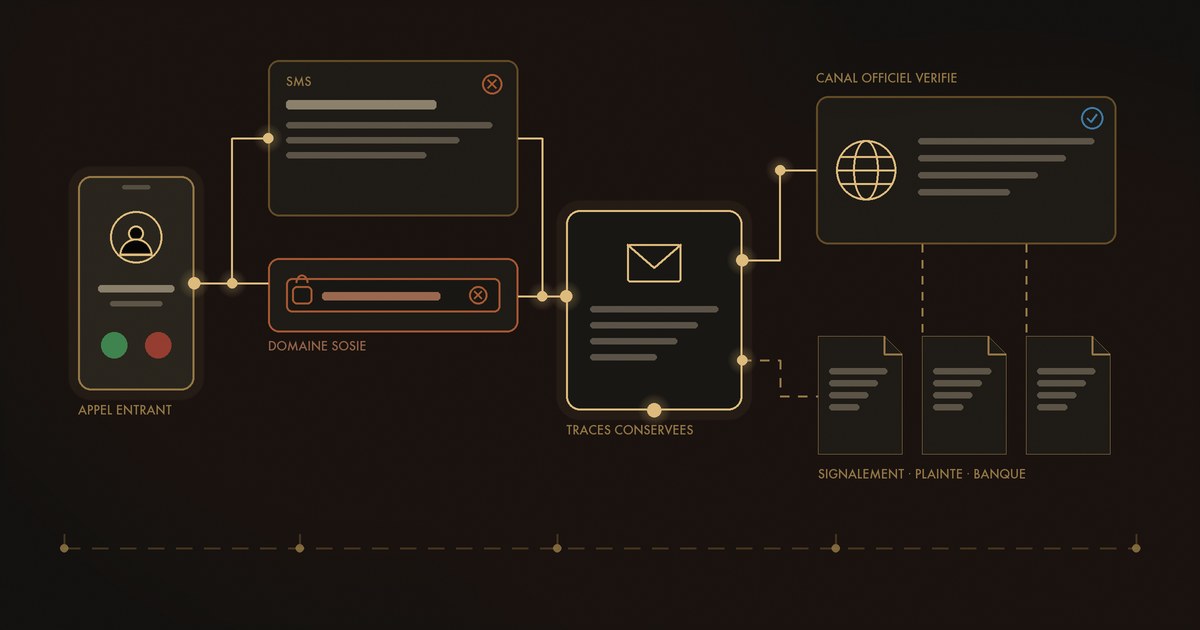
L'usurpation d'un conseiller bancaire est l'une des fraudes les plus efficaces qui circulent en Suisse, parce qu'elle n'attaque pas la banque : elle vous attaque, vous. Le fraudeur n'a pas besoin de casser une sécurité s'il obtient que vous validiez l'opération à sa place. Ce guide décrit ce qui se passe réellement, ce qu'il faut faire dans l'ordre, et ce qu'une enquête peut encore reconstituer ensuite.
Comment fonctionne l'usurpation d'un conseiller bancaire
Le schéma repose sur trois leviers combinés. D'abord la crédibilité : le fraudeur connaît souvent votre nom, parfois votre banque, parfois les derniers chiffres d'une carte, obtenus par une fuite de données ou un message d'hameçonnage antérieur. Ensuite l'urgence : un paiement frauduleux serait en cours, il faudrait agir dans la minute. Enfin l'autorité : le numéro affiché imite celui de la banque, car l'identifiant d'appelant peut être falsifié sans difficulté.
À partir de là, tout l'échange vise un seul objectif : vous faire produire l'élément que le fraudeur ne peut pas obtenir seul. Ce sera un code reçu par SMS, la validation d'une notification dans votre application, l'installation d'un outil de « sécurisation » qui est en réalité un logiciel de prise en main à distance, ou un virement vers un « compte de sécurité » qui n'existe dans aucune banque.
Les signaux qui trahissent un faux conseiller
- On vous demande un code, un mot de passe ou une validation. C'est le signal décisif : une banque n'a jamais besoin de ces éléments, puisqu'elle les émet.
- On vous met sous pression temporelle. L'urgence artificielle sert à empêcher la vérification.
- On vous demande de ne pas raccrocher ou de rester en ligne pendant que vous consultez votre application.
- On vous propose d'installer un logiciel d'assistance ou de partage d'écran.
- On vous indique un compte de destination différent de vos comptes habituels, au nom d'une « mise en sécurité ».
- L'adresse du site diffère d'un caractère ou se termine par un domaine inhabituel : le domaine sosie est le socle technique de la plupart des campagnes.
Les six premières actions, dans l'ordre
- Raccrochez et rappelez la banque par son numéro officiel — celui qui figure au dos de votre carte ou sur votre contrat, jamais celui donné pendant l'appel. Utilisez si possible une autre ligne, car un appel peut être maintenu ouvert.
- Faites bloquer les moyens de paiement : cartes, e-banking, paiements en cours, et faites révoquer tout appareil inconnu associé à votre accès.
- Demandez le rappel des virements déjà partis, explicitement et par écrit. Notez l'heure exacte de votre demande et le nom de votre interlocuteur.
- Changez vos accès depuis un appareil sain, différent de celui utilisé pendant l'attaque, notamment si un logiciel a été installé.
- Signalez les faits à l'Office fédéral de la cybersécurité, transmettez la page frauduleuse à antiphishing.ch et déposez plainte auprès de votre police cantonale.
- Gelez les preuves avant toute suppression : messages, numéros, URL complètes, justificatifs de virement.
Ce que votre banque peut et ne peut pas faire
Votre banque peut bloquer vos moyens de paiement, tenter un rappel du virement auprès de l'établissement bénéficiaire, fournir les justificatifs d'opération et documenter la chronologie. Elle ne peut pas, en revanche, contraindre une banque étrangère à restituer des fonds, ni vous garantir un remboursement, ni identifier l'auteur : cela relève de la procédure pénale et des autorités.
La question du remboursement dépend de vos conditions contractuelles et des circonstances, en particulier de la façon dont les codes ont circulé. C'est là qu'un dossier structuré change concrètement les choses : il permet à votre banque, à votre assurance de protection juridique ou à votre avocat d'examiner un récit daté et sourcé plutôt qu'un souvenir approximatif.
Les traces à conserver pour l'enquête
Une campagne de phishing n'est presque jamais isolée. Elle réutilise des domaines, des hébergements, des gabarits de page et des circuits d'encaissement d'une victime à l'autre. Ces éléments sont exactement ce que une enquête OSINT exploite ensuite :
- L'URL complète de la page frauduleuse, y compris tout ce qui suit le nom de domaine, et la date d'accès.
- Le message d'origine conservé entier, avec ses en-têtes techniques s'il s'agit d'un e-mail.
- Les numéros appelants et l'horodatage précis de chaque appel.
- Les justificatifs de virement : montant, devise, IBAN et nom du bénéficiaire, référence d'opération.
- Le nom exact du logiciel éventuellement installé et le moment de son installation.
- Vos échanges avec la banque, avec les heures de contact.
Si les fonds ont été convertis en cryptomonnaie, la piste reste souvent lisible sur les registres publics : voir notre guide sur les premières actions après une arnaque crypto. Les termes techniques employés ici sont définis dans notre glossaire.
Les erreurs qui coûtent le plus cher
- Attendre le lendemain. Le rappel d'un virement se joue en heures, pas en jours.
- Rappeler le numéro fourni pendant l'appel. Il aboutit au même interlocuteur.
- Laisser le logiciel installé « le temps de voir » : il donne un accès continu.
- Répondre une seconde fois à un « service de récupération » qui vous contacte après coup. Le rappel de victimes est une fraude secondaire fréquente, et elle vise les mêmes personnes.
- Ne rien signaler par gêne : sans signalement, aucun recoupement n'est possible.
Faire analyser votre dossier
Nos enquêteurs reconstituent la chronologie, analysent l'infrastructure utilisée et retracent les flux visibles pour produire un dossier exploitable par votre banque, votre avocat et les autorités. Étude de faisabilité avant tout engagement.
Ouvrir mon dossier d'enquête
Questions fréquentes
Ma banque peut-elle m'appeler pour me demander un code ?
Non. Aucune banque suisse ne demande par téléphone, SMS ou e-mail un code d'authentification, un mot de passe e-banking ou la validation d'une notification sur votre application. Un interlocuteur qui réclame ces éléments, même en affichant le numéro officiel de la banque, cherche à valider une opération frauduleuse. L'affichage du numéro appelant peut être falsifié : il ne prouve rien.
Le virement est parti : puis-je encore le récupérer ?
Parfois, si vous agissez très vite. Tant que les fonds n'ont pas été retirés du compte destinataire, la banque émettrice peut tenter un rappel du virement auprès de la banque bénéficiaire. Ce rappel n'est jamais garanti : il dépend de la rapidité de la demande, du pays de destination et de la coopération de l'établissement receveur. Demandez-le explicitement et par écrit, sans attendre le lendemain.
Serai-je remboursé par ma banque après un phishing ?
Cela dépend de vos conditions contractuelles et des circonstances. Les banques examinent notamment si les codes ont été transmis par le client et si les avertissements affichés ont été suivis. Un dossier clair, chronologique et documenté améliore nettement l'examen de votre cas. Aucun remboursement ne peut vous être promis à l'avance, ni par votre banque ni par un tiers.
Faut-il porter plainte même pour un petit montant ?
Oui. Le dépôt de plainte auprès de la police cantonale enregistre officiellement les faits, ouvre la voie aux demandes adressées aux banques et aux plateformes, et permet le recoupement avec d'autres victimes du même réseau. Beaucoup de campagnes de phishing frappent des centaines de personnes : votre signalement peut compléter un dossier existant.
Sources officielles
Cet article a une vocation informative et ne constitue pas un conseil juridique individualisé. Pour toute décision, consultez un professionnel qualifié au regard de votre situation.